
目录站要不要过等保:定级备案、测评周期,和那几件必须补的事
 目
等级保护这套东西对站长来说最烦的地方在于:文件多、地方细则不一致、各家说法不一样。但核心框架是固定的,先把它理清楚,剩下的差异都能查得到。
法律依据是《网络安全法》第二十一条——国家实行网络安全等级保护制度。技术标准是 GB/T 22239-2019《信息安全技术 网络安全等级保护基本要求》。
图片来源:网络,版权归原作者所有,侵权请联系删除
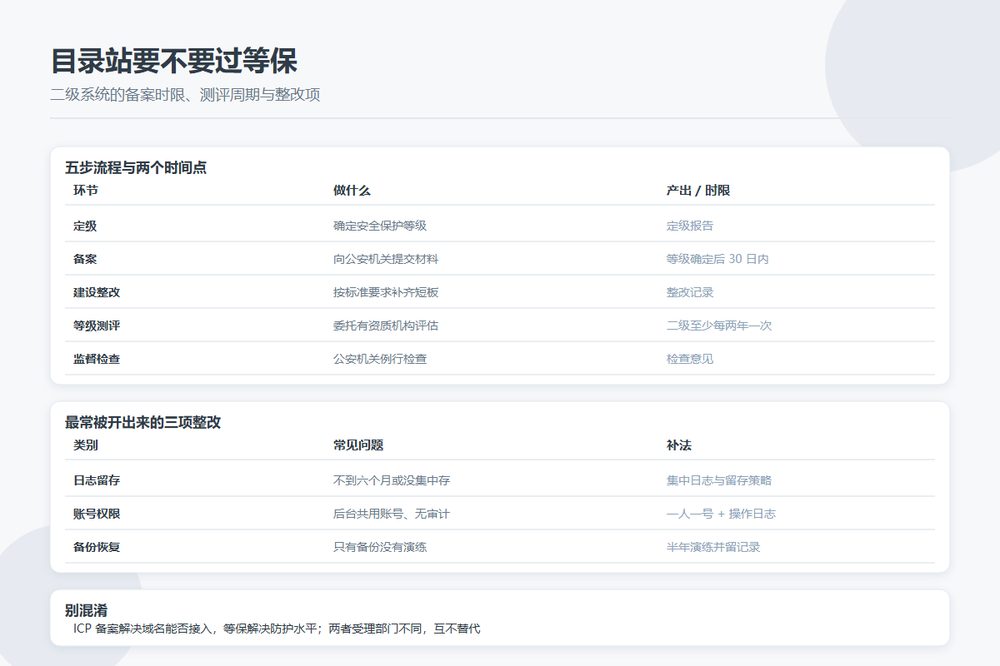
五步流程
| 环节 | 做什么 | 产出 |
|---|---|---|
| 定级 | 确定安全保护等级 | 定级报告 |
| 备案 | 向公安机关提交材料 | 备案证明 |
| 建设整改 | 按标准要求补短板 | 整改记录 |
| 等级测评 | 委托测评机构检测评估 | 测评报告 |
| 监督检查 | 公安机关的例行检查 | 检查意见 |
两个时间点要记住:第二级(含)以上的网络运营者,应当在安全保护等级确定后 30 日内向公安机关备案(新建的网络则是在投入运行后 30 日内),同时向行业主管部门报备。
测评周期方面,多份地方规范文件的口径一致:第三级(含)以上每年开展一次等级测评,第二级网络至少每两年开展一次,同时鼓励每年一次。具体执行以所在地公安机关和行业主管部门的要求为准,别只按最低频次规划预算。
怎么判断自己是不是二级
定级看的是两个维度叠加:受侵害的客体(公民、法人合法权益 / 社会秩序公共利益 / 国家安全),以及侵害程度。
纯资讯展示、无用户敏感信息的站点通常落在一级或二级之间;一旦有注册用户、有价值数据、或有内容发布环节,二级基本是默认结论。定级不准是要重新走的,所以这一步建议请教有资质的测评机构或直接问主管部门。
真正会被开出来的整改项
| 类别 | 常见问题 | 补法 |
|---|---|---|
| 日志留存 | 不到六个月,或根本没集中存 | 集中日志服务 + 留存策略 |
| 账号权限 | 后台共用账号、无操作审计 | 一人一号 + 操作日志 |
| 备份恢复 | 只有备份没有恢复验证 | 定期演练并留下记录 |
| 传输加密 | 后台或接口仍是明文 | 全站 HTTPS,内部也别裸奔 |
| 安全管理制度 | 文档缺失或从未更新 | 写成文档并带签发日期 |
日志那一条是有明确数字要求的:网络安全法第二十一条第(三)项要求采取监测、记录网络运行状态和网络安全事件的技术措施,并按照规定留存相关的网络日志不少于六个月。这条经常和「磁盘不够」打架,建议一开始就规划好轮转和冷热分层。
备份那一条最容易虚:测评师要的是演练记录,不是备份任务的存在证明。恢复演练至少每半年一次,写清恢复耗时和数据完整的检查方法。
和 ICP 备案别搞混
两件事完全不同:ICP 备案解决的是域名能否在国内服务器上解析访问,等保解决的是系统安全防护水平。前者由通信管理部门受理,后者由公安机关受理。都要做,互不替代。
另外一个常被忽略的关联:如果你的站点还要接入支付、政务数据或做特定的业务,可能另有商用密码应用安全评估(密评)要求。自己无法判断时,同样建议直接问主管部门。
小团队的成本控制
第一步,先做差距分析(很多测评机构提供),拿到清单再决定花钱顺序。经验上看,日志、账号权限、备份这三项通常能自己解决,剩下才是需要采购设备和服务的部分。
第二步,把制度文档写成「真会照着做」的版本,而不是从网上复制一套。测评时会问执行记录,对不上的文档反而是风险。
第三步,记下来改造前后的状态。整改记录本身就是证据,别等测评前一周才补。
最后提醒一句:等保是动态义务,不是一次证书。新增业务、用户量级变化、架构改动都可能影响定级,重大变更时重新评估一次,比事后被要求重做划算得多。