
后台比前台容易出事:目录站的管理员账号、后台路径、二次验证和登录日志
 后
聊起网站安全,多数人的第一反应是「我又没什么值钱东西」。对目录站来说这话只对一半:站本身不值钱,但它被入侵之后做的事情值钱——往你的条目里塞暗链、给某些页面套跳转、或者偷偷上线一批菠菜页面。这些行为的收益方不是你,代价方是。
图片来源:网络,版权归原作者所有,侵权请联系删除
八成的入侵走的是同一条路
真实世界里站被拿下,很少是复杂的 0day,绝大多数是这几样叠加:管理员用户名是通用词、密码在别的站泄露过、后台用的是默认路径、登录试错没有次数限制。这几样任何单独一条都不足以致命,凑在一起就够。
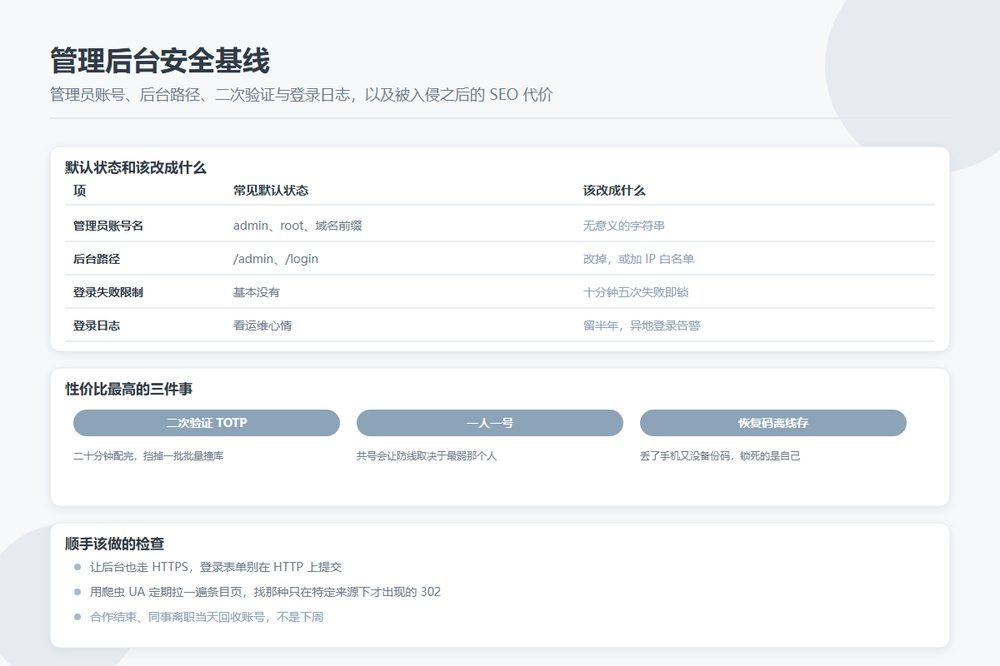
| 项 | 默认 / 常见状态 | 该改成什么 |
|---|---|---|
| 管理员账号名 | admin / root / 域名前缀 | 无意义字符串,且不能从页面源码推断 |
| 后台路径 | /admin / /login | 不是必需的,但有帮助 |
| 密码 | 十年前那个 | 密码管理器生成,20 位以上 |
| 二次验证 | 没有 | TOTP 必须用上 |
| 登录失败限制 | 无 | 同一 IP 十分钟内五次失败即锁 |
| 登录日志 | 看运维心情 | 保留半年,异地登录邮件告警 |
后台路径要不要藏
这个问题的答案在安全圈里吵了多年。严格说,靠隐藏路径来防攻击属于「隐蔽式安全」,它挡不住知道你这个 URL 的人。它的实际价值在另一个地方:把自动化扫描器挡掉。互联网上每天有无数脚本在扫 /admin、/wp-login.php、/zb_system/login.php,改变路径就能让这些背景噪音消失,日志一下子干净了,真正异常的入口才能被看见。
所以结论是:改,但别把它当成安全措施。改完之后照样要强密码和二次验证。条件允许的话再加一层 IP 白名单或者 HTTP Basic Auth——把后台只对指定出口开放,这一层比改路径有用得多。
二次验证这道坎
二次验证(TOTP)是这份清单里性价比最高的一项,二十分钟能配完,却能挡掉几乎全部基于泄露密码的批量尝试。密码泄露这件事你控制不了——你无法知道某个上下游服务什么时候被拖库,也无法保证同事没在别的站用它。
实施上有两个要注意的地方。一是恢复码必须离线保存,写下它放到不上网的地方,丢了手机又不留恢复码,锁死的是你自己。二是「信任此设备三十天」这个功能可以给,但要限制在有管理的设备上,不要所有人都默认勾。
多人共享一个管理员账号是这条防线最大的破坏者——只要有一个人没开二次验证,整个账号的风险就由他决定。一人一号不只是管理问题,它是安全前提。
登录日志记什么,记多久
至少四项:时间、用户名、来源 IP、结果(成功或失败)。再加上 UA 和设备指纹会更好,但四项是底线。
保留时长建议半年。三个月太短——很多入侵在被发现前已经潜伏了更久;超过一年又没什么实际用途,除非你有专门的审计需求。日志本身要做到连管理员也不能清空,至少要写到只能追加的位置。
真正有用的是告警,不是日志本身。配两条规则就够了:同一账号在短时间内从两个不同国家登录;某个账号连续失败二十次以上。第一条往往是真出事了,第二条说明有人在暴力撞库。
为什么这是 SEO 的事
因为入侵之后的 SEO 代价远高于恢复成本。被注入的暗链数量常常是几十上百条,而且会持续一段时间没人发现,等你在 Search Console 里看到「已付费 / 低质量」的人工处理通知时,外链、排名、已经积累的收录信任都要重来。整个恢复流程要走清站、复审、等待,快的也要几周到一两个月。
还有一种更隐蔽的:入侵者不放明链接,而是给某些条目页加一段只在特定 UA 或特定 referer 下才输出的跳转。这种按条件触发的跳转不会在你自己访问时出现,却会让来自搜索引擎的流量被甩到别的站。判断方法是定期用爬虫 UA 拉一遍自己的条目列表主页,比对状态码和标题,发现条目 URL 返回 302、而自己直接访问却一切正常。
当天能做完的六件事
- 管理员账号改名,删掉一切默认账号
- 密码用管理器重生成,批量换掉所有复用的旧密码
- 给所有后台账号开 TOTP,恢复码离线存好
- 改后台路径,或者加 IP 白名单 / Basic Auth
- 配登录失败限流,配异地登录邮件告警
- 让后台也得走 HTTPS,别让登录表单在 HTTP 上提交
最后补一件容易被忘的:合作关系结束、同事离职之后,账号当天回收,不是下周。目录站的后台账号流失率最高的时候往往不是被黑,是「那个账号早该停了」。