
站长平台的账号归谁:权限层级、验证方式和交接时最容易漏的那一步
 站
站长平台的账号,所有权和域名的所有权是两回事。域名在你的注册商名下,不代表这个域名的搜索数据在你能控制的账号里。这两年见过太多因为账号归属扯皮的事,而且大多是在最需要看数据的时候才发现的。
图片来源:网络,版权归原作者所有,侵权请联系删除
先搞清权限分几级
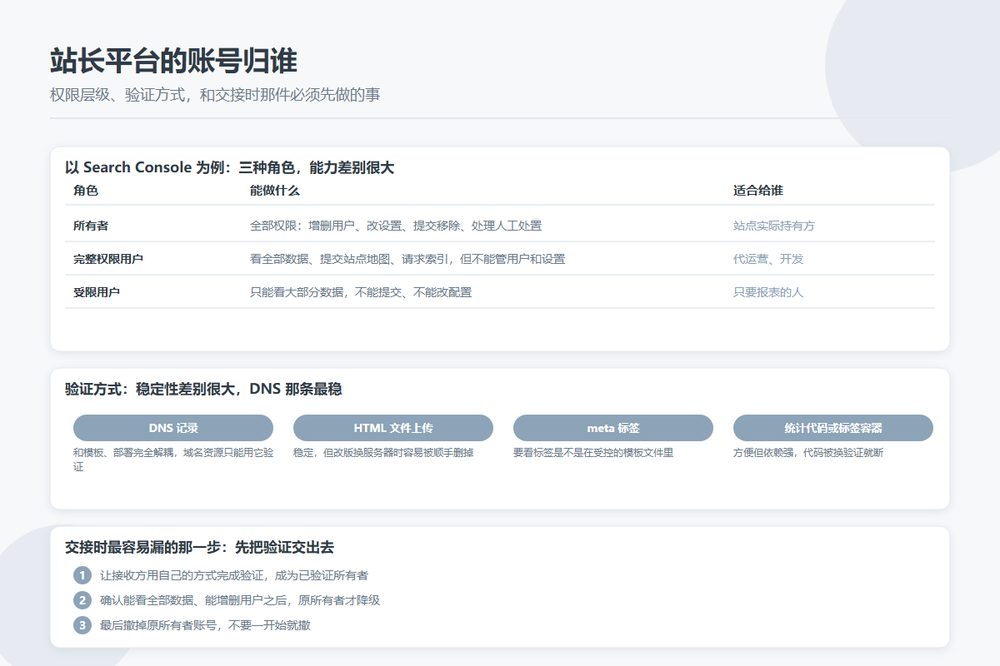
以谷歌 Search Console 为例,资源下有三种角色,能力差别很大:
| 角色 | 能做什么 | 适合给谁 |
|---|---|---|
| 所有者 | 全部权限,包括增删用户、改设置、提交移除、处理人工处置 | 站点实际持有方 |
| 完整权限用户 | 看全部数据、提交站点地图、请求索引,但不能管用户和设置 | 代运营、开发 |
| 受限用户 | 只能看大部分数据,不能提交、不能改配置 | 需要看报表的人 |
所有者还分两种:已验证所有者(用验证令牌,比如上传 HTML 文件或加 DNS 记录验证的人)和委托所有者(由已验证所有者在用户管理界面直接授予,不用令牌)。两者权限相同,但撤下的方式不同——前者要在站点上加删令牌,后者在界面里点掉就行。
一个资源至少要有一名已验证所有者,否则所有用户都会失去访问权。这条是硬性规定,也是很多账号出事的根源。
验证方式选哪种,决定了三年后麻不麻烦
常见的验证方式有这么几种,稳定性差别很大:
- DNS 记录。写在域名解析里,和站点模板、服务器部署完全解耦。域名资源(覆盖所有子域和协议)只能用这种方式验证。代价是你要能进域名解析后台
- HTML 文件上传。放一个指定文件到站点根目录。稳定,但改版、换服务器、重新部署时容易被顺手删掉
- meta 标签。写在首页 head 里。模板改版可能断,要看标签是不是在受控的模板文件里
- 统计代码或标签管理器。方便,但依赖性强——代码被替换、主题被换、容器被删,验证就断了
结论很直白:能进域名解析就用 DNS,它不受站点任何技术变更影响。而且 DNS 验证有个要注意的点:验证记录不能删。平台会定期复查令牌是否还在,删掉可能失去已验证所有者身份。
稳妥做法是同时保留两条以上验证途径,任何一条断了不至于整体失效。
交接时最容易漏的那一步
大多数人的交接流程是"把对方加为用户,然后把自己删掉"。正确的顺序反过来:
- 先让接收方用自己的方式完成验证,成为已验证所有者,而不是只加一个委托所有者
- 确认接收方能看到全部历史数据、能增删用户之后,原所有者的权限才降级
- 最后撤掉原所有者的账号,而不是一开始就撤
委托所有者看着权限一样,但它依附于授予它的那个已验证所有者。一旦上游那条验证链断了,委托关系会跟着失效。交接的本质是把"验证"这件事交出去,不是把"权限"交出去。
给代运营和外包怎么配
建议的姿势是:站点持有方自己持有一个公司邮箱的已验证所有者账号,代运营给完整权限用户,需要自动拉数据的服务账号给受限用户。合作结束时把这两个删掉,持有方什么都不会丢。
反过来最危险的一种:代运营是唯一所有者,而且验证挂在对方的标签容器上。这种情况下关系一断,你要回来的不是权限,是重新验证一个新资源——历史数据全部留在对方账号里拿不走。
顺手该做的三件事
定期(比如每季度)过一遍用户列表,把离职员工、上一家服务商、早就不用的开发者账号清掉;域名资源优先建立,它覆盖所有子域和协议,不会因为带不带 www 漏掉一半数据;把站长平台账号的登录方式、恢复邮箱、二次验证写进站点的运维文档,别只存在某个人的浏览器里。
这类账号平时没人想起,出事时全都急着要。花半小时把归属和验证理顺,比事后申诉省事得多。