
Cookie 同意和谷歌同意模式第二版:有海外流量的导航站绕不开的那一步
 C
国内做导航站的同行,大部分没把 Cookie 同意当回事——它看起来像是欧洲那边的法律问题,跟日访问几千 IP 的中文站没关系。直到某天打开 Google Ads,发现再营销名单里欧洲访客已经几个月没进新人了。
图片来源:网络,版权归原作者所有,侵权请联系删除
先划清:这是 Google 的合规要求,不是法律本身
同意模式(Consent Mode)是谷歌提供的一套 API,作用是让网站上的 Cookie 同意横幅把用户的选择告诉谷歌的各类代码。它不是 GDPR,也不是国内的法律,它是谷歌为了满足自己在《欧盟用户同意政策》下的义务,把要求传导到广告主身上的一层机制。
传导的时间点很明确:自 2024 年 3 月起,如果一类网站面向欧洲经济区(EEA)和英国的用户投放广告或使用再营销,就必须把同意信号传给谷歌,否则广告个性化、再营销受众积累和转化衡量里的那部分数据会失效。
适用对象写一下:使用 Google Ads、或通过 Analytics 的数据往谷歌广告产品里回传的站点。如果你的目录站只在欧洲放了 AdSense,那是另一条要求——需要用通过 IAB TCF 认证的 CMP,这条更严格。
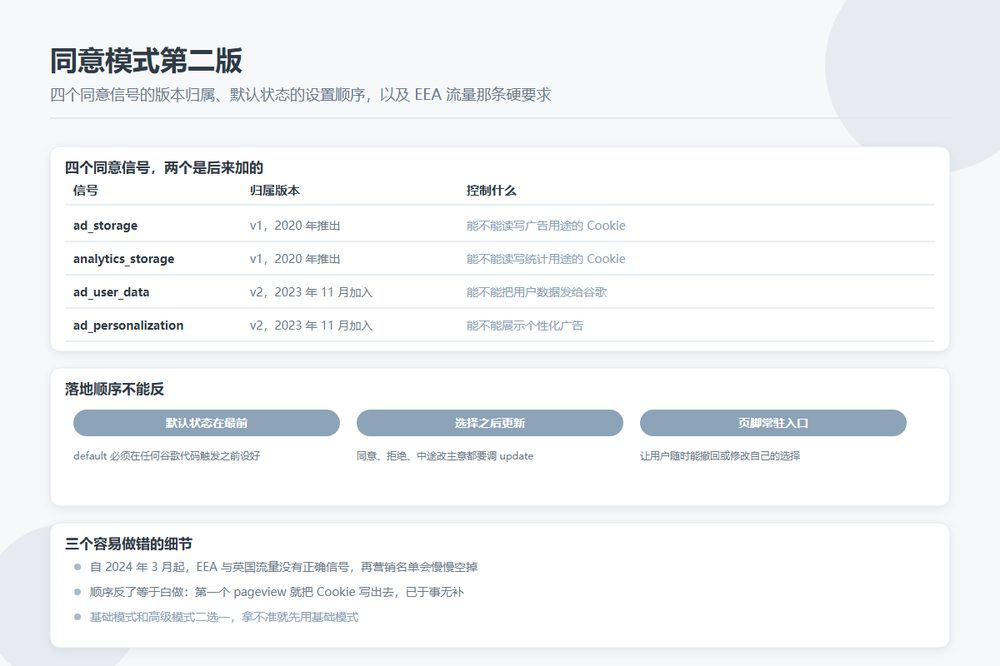
v1 到 v2:多了两个信号
| 信号 | 版本 | 控制什么 |
|---|---|---|
| ad_storage | v1(2020) | 能不能读写广告用途的 Cookie |
| analytics_storage | v1 | 能不能读写统计用途的 Cookie |
| ad_user_data | v2(2023-11 推出) | 能不能把用户数据发给谷歌用于广告 |
| ad_personalization | v2 | 能不能给这个用户展示个性化广告 |
谷歌在 2023 年 11 月把后两个参数加进了 API。为了让还在用 v1 的站点不至于一夜之间数据断流,官方给了一次性兜底:从 2024 年 3 月起,旧的 ad_storage 取值被自动映射到 ad_user_data,两者保持一致。这个映射是一次性的,官方文件里写得很清楚——想长期可控,还是得自己升级到 v2。
落地顺序不能反
同意模式的实施有一个死规矩:默认状态必须在任何谷歌代码触发之前就设好。
顺序是这样的:
- 页面最前面先调用
gtag('consent', 'default', ...),把四个信号按访客所在地初始化。对 EEA 和英国访客,四个都设成denied - 然后加载谷歌代码。代码读到 denied,就自动进入无 Cookie 的 ping 模式
- 用户点了同意或拒绝之后,调
gtag('consent', 'update', ...)更新状态 - 用户中途改主意时,还要再 update 一次,并且页面要常驻一个重新打开设置的入口
顺序反了的后果很隐蔽:第一个 pageview 会在用户还没做出选择之前就写 Cookie 发送数据,数据已经出去了再说 denied,于事无补。这是同一个横幅、同一套代码,仅仅因为顺序不对就失去意义。
基础模式还是高级模式
两种做法的区别在于:基础模式在用户拒绝时完全不加载谷歌代码;高级模式下代码照常加载,但只发送不含 Cookie 的 ping,这些 ping 会被谷歌用于统计建模(也就是所谓的转化建模),从而补回一部分数据。
高级模式的数据回收更好,这是它唯一的优点。代价是它在部分严格管辖区的合法性有争议——因为即使是「无 Cookie 的 ping」也仍然传输了数据。做欧洲业务且拿不准的,选基础模式更稳。目录站这种数据精度要求不高的场景,基础模式损失的建模数据基本可以接受。
三个容易做错的细节
别默认勾选。同意必须是用户主动的明确动作,预先勾上的复选框在欧盟管辖区的认定下不构成同意。很多免费横幅插件的默认模板就是预勾选,装完要自己改。
拒绝按钮要和接受按钮同等醒目。把一个做成高亮实心、另一个做成灰色文字链接,在一些国家的数据保护机构眼里属于「诱导」。横幅的两种选择在视觉权重上应当接近。
记住这份选择,别每次都问。用户的同意状态要存下来(存在本站 Cookie 里),但他进入新页面时必须能在极少操作内改回设置。常见做法是在页脚常年留一个「隐私设置」入口。
国内的那条线也不能漏
即使没有欧洲流量,《个人信息保护法》提的「最小必要」原则同样适用。对照目录站的实际情况:纠错反馈表单只收邮箱和站点地址就够了,别顺手把 IP、UA、来源都要过来存半年;如果有注册功能,用户有权要求删除账号,这个功能必须真的能用,删完要在日志里留一个时间戳,而不是在数据库里把昵称改成「已注销」。
还有一个和大伙以前聊过的区分:这一篇讲的同意横幅,跟之前讲过的「侵入式插页」红线不是一回事。谷歌对移动端侵入式插页的判定针对的是遮挡主体内容的弹窗,Cookie 同意横幅在实践上属于被默许的情形(它是合规必需),前提是不做成全屏遮罩且页头文字仍可见。把它控制在屏幕底部一栏、高度别超过一屏的百分之十,两边就都合规了。